Un site internet, même modeste, est une cible. Pas forcément parce qu’un pirate s’intéresse à votre entreprise, mais parce que des robots parcourent le web en permanence à la recherche de portes mal fermées : un identifiant « admin », une extension vieille de deux ans, un formulaire mal protégé. Ce guide fait le point sur les attaques observées chez les petites entreprises et sur les mesures concrètes, souvent gratuites, pour s’en protéger : les bases, puis le HTTPS, la version de PHP et WordPress.
Pourquoi la sécurité de votre site vous concerne
Votre site contient souvent plus qu’on ne le pense : formulaires de contact avec les coordonnées de vos prospects, comptes clients, parfois des commandes et des factures. Un piratage peut se traduire par un site défiguré, une redirection vers des pages frauduleuses, l’envoi de spams depuis votre serveur ou une fuite de données personnelles.
Google peut afficher un avertissement « site dangereux », votre hébergeur peut suspendre le compte, vos clients perdent confiance. En cas de fuite de données personnelles, vous avez aussi une obligation légale : la CNIL demande d’être notifiée dans les meilleurs délais, si possible sous 72 heures, lorsque la violation présente un risque pour les personnes concernées.
Les menaces les plus courantes pour les entreprises
Le dispositif national d’assistance aux victimes publie chaque année le classement des menaces qui touchent les professionnels. Pour 2025, son top 10 place en tête :
- le piratage de compte (21 % des parcours d’assistance, +52 % en un an) ;
- l’hameçonnage, ou phishing (16 %) ;
- la fraude au faux virement (13,5 %, en quasi-doublement) ;
- les rançongiciels (8,1 %) ;
- les violations de données (6,6 %).
Le piratage de compte et la force brute
Un compte d’administration de site, une messagerie ou un accès à l’hébergement sont des clés précieuses. Les attaquants les obtiennent en testant automatiquement des milliers de mots de passe (force brute), en réutilisant des identifiants volés sur un autre service, ou en piégeant l’utilisateur. La parade tient en trois réflexes : un mot de passe long et unique par service, un gestionnaire de mots de passe, la double authentification partout où elle existe.
L’hameçonnage et l’ingénierie sociale
L’hameçonnage consiste à se faire passer pour un service connu (votre hébergeur, votre banque, un prétendu « support WordPress ») pour obtenir un mot de passe ou un paiement. L’ingénierie sociale joue sur l’urgence et la confiance : un faux fournisseur qui annonce un changement de RIB, un faux technicien qui demande un accès. Aucun logiciel ne remplace la vigilance : ne vous connectez jamais via un lien reçu par e-mail et confirmez par téléphone toute demande inhabituelle.
Les failles techniques et les logiciels malveillants
Côté site, l’OWASP Top 10:2025, la référence des développeurs, recense le contrôle d’accès défaillant, la mauvaise configuration, la compromission de composants logiciels (une extension ou une bibliothèque piégée), les injections et les défauts d’authentification. Pour une TPE, cela se traduit par des extensions non mises à jour et des comptes inutilisés laissés actifs. Une fois la faille exploitée, le pirate dépose souvent un code malveillant (redirections, pages de spam cachées, script qui vole les données de vos formulaires), qui peut rester discret des mois : d’où l’intérêt d’une surveillance régulière et de sauvegardes saines.
Les mesures essentielles, quel que soit votre outil
Ces règles valent pour WordPress, Shopify, un autre CMS ou un site sur mesure.
- Des mots de passe solides et uniques. La CNIL donne des repères pour un mot de passe utilisé seul : au moins 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou 14 caractères sans les spéciaux, ou une phrase de passe d’au moins 7 mots. Un gestionnaire (KeePassXC par exemple) évite d’avoir à les retenir. Commencez par votre messagerie : c’est elle qui permet de réinitialiser tous les autres comptes.
- La double authentification sur l’administration du site, chez l’hébergeur, chez le registraire du nom de domaine et sur la messagerie.
- Les mises à jour. Le cœur du site, le thème, les extensions et la version de PHP doivent rester à jour. Une faille rendue publique est vite exploitée par les robots.
- Des sauvegardes externalisées et testées. Une sauvegarde stockée sur le même serveur que le site disparaît avec lui. Elle doit inclure les fichiers et la base de données, être automatique (quotidienne pour une boutique, hebdomadaire pour un site vitrine peu modifié) et avoir été restaurée au moins une fois pour de vrai.
- Le moindre accès. Un compte par personne, avec les seuls droits nécessaires. Supprimez les accès des anciens prestataires et stagiaires.
- La sensibilisation. Une demi-heure avec votre équipe pour reconnaître un faux e-mail est la mesure la plus rentable de cette liste.
- La surveillance. La Google Search Console signale les problèmes de sécurité détectés ; un service d’alerte vous prévient si le site ne répond plus.
Le HTTPS : un socle, pas un label de confiance
Le HTTPS est la version sécurisée du protocole d’affichage des pages (adresse en https://). Le certificat installé sur le serveur permet au navigateur de vérifier qu’il parle bien à votre site, puis d’établir une connexion chiffrée. On l’appelle « certificat SSL » par habitude, mais SSL a été remplacé depuis longtemps par TLS. Concrètement, il empêche un tiers (sur un wifi public, par exemple) de lire ou de modifier ce qu’échangent le visiteur et votre site.
Ce qu’il garantit, et ce qu’il ne garantit pas
Le HTTPS garantit une connexion chiffrée avec le bon domaine. Il ne garantit pas que le site est honnête ni bien protégé. Dans son annonce sur l’icône du cadenas, l’équipe sécurité de Chrome explique que seuls 11 % des participants à une étude de 2021 comprenaient le sens du cadenas, et que presque tous les sites d’hameçonnage utilisent aussi le HTTPS. Depuis septembre 2023, le cadenas est donc remplacé par une icône neutre : le HTTPS est la norme, et ce sont les sites sans HTTPS qui sont signalés. Ne le présentez donc pas comme un gage de confiance.
Pourquoi il est indispensable
- Protéger les données. Sans HTTPS, tout ce que saisit un visiteur circule en clair. Le RGPD impose de sécuriser les données collectées (voir mon article sur la conformité RGPD).
- Éviter les avertissements. Selon le blog sécurité de Google, Chrome 154, déployé à partir d’octobre 2026, active par défaut l’option « Toujours utiliser des connexions sécurisées » pour les sites publics : avant d’ouvrir un site sans HTTPS, le navigateur affiche un avertissement. C’est dissuasif dès la première visite, même pour un site vitrine sans formulaire.
- Un léger signal de référencement. Google l’utilise comme signal de classement depuis 2014, un signal léger. L’absence de HTTPS est un handicap, sa présence ne fait pas gagner de places à elle seule.
- Les fonctions modernes. Géolocalisation, notifications, service workers exigent le HTTPS, comme une application web progressive.
Quel certificat choisir
Il existe trois niveaux de validation : domaine (DV), organisation (OV) et validation étendue (EV). Les certificats EV étaient vendus comme un gage de confiance parce que les navigateurs affichaient le nom de l’entreprise en vert. Chrome a retiré cet indicateur de la barre d’adresse dès la version 77 (2019). Pour une TPE, un certificat DV gratuit (Let’s Encrypt, souvent fourni par l’hébergeur) chiffre exactement aussi bien qu’un certificat payant. OV et EV n’ont d’intérêt que si un partenaire ou un appel d’offres l’exige.
Le renouvellement automatique est devenu indispensable
La durée de validité des certificats raccourcit. Le CA/Browser Forum, qui réunit autorités de certification et éditeurs de navigateurs, a adopté un calendrier de réduction : de 398 jours à 47 jours d’ici 2029, par étapes à partir de mars 2026. Let’s Encrypt prévoit de passer de 90 à 45 jours en 2028. Un renouvellement manuel n’est plus tenable : vérifiez que votre hébergeur renouvelle automatiquement et qu’une alerte vous prévient en cas d’échec. Un certificat expiré affiche une page d’erreur plein écran qui bloque l’accès à votre site.
Migrer vers HTTPS sans erreur
- Activer le certificat depuis l’interface de l’hébergeur (souvent un simple bouton).
- Rediriger tout le trafic HTTP vers HTTPS par une redirection permanente (301).
- Corriger le « contenu mixte » : images, scripts ou polices encore appelés en
http://. - Mettre à jour les liens internes et l’adresse du site dans le CMS.
- Déclarer la version HTTPS dans la Search Console.
- Activer HSTS une fois que tout fonctionne : cet en-tête force le navigateur à toujours utiliser HTTPS.
Vérifiez aussi que le certificat couvre www.votresite.fr et votresite.fr, et évitez les redirections en chaîne qui ralentissent le chargement.
La version de PHP : un réglage invisible qui compte
PHP est le langage qui prépare vos pages sur le serveur. WordPress, PrestaShop, Drupal, Laravel ou Symfony reposent dessus : selon W3Techs, il est utilisé par plus des deux tiers des sites dont le langage serveur est connu. C’est un réglage de l’hébergeur dont on entend rarement parler, mais qui a un effet direct sur la sécurité, la compatibilité et la vitesse.
Le cycle de vie d’une version
PHP.net fixe des règles simples : deux ans de support actif (bugs et failles), deux ans de correctifs de sécurité seuls, puis fin de vie, sans aucune correction même en cas de faille grave. En novembre 2026 :
| Version | Sortie | Support actif jusqu’au | Sécurité jusqu’au |
|---|---|---|---|
| PHP 8.2 | 8 décembre 2022 | 31 décembre 2024 | 31 décembre 2026 |
| PHP 8.3 | 23 novembre 2023 | 31 décembre 2025 | 31 décembre 2027 |
| PHP 8.4 | 21 novembre 2024 | 31 décembre 2026 | 31 décembre 2028 |
| PHP 8.5 | 20 novembre 2025 | 31 décembre 2027 | 31 décembre 2029 |
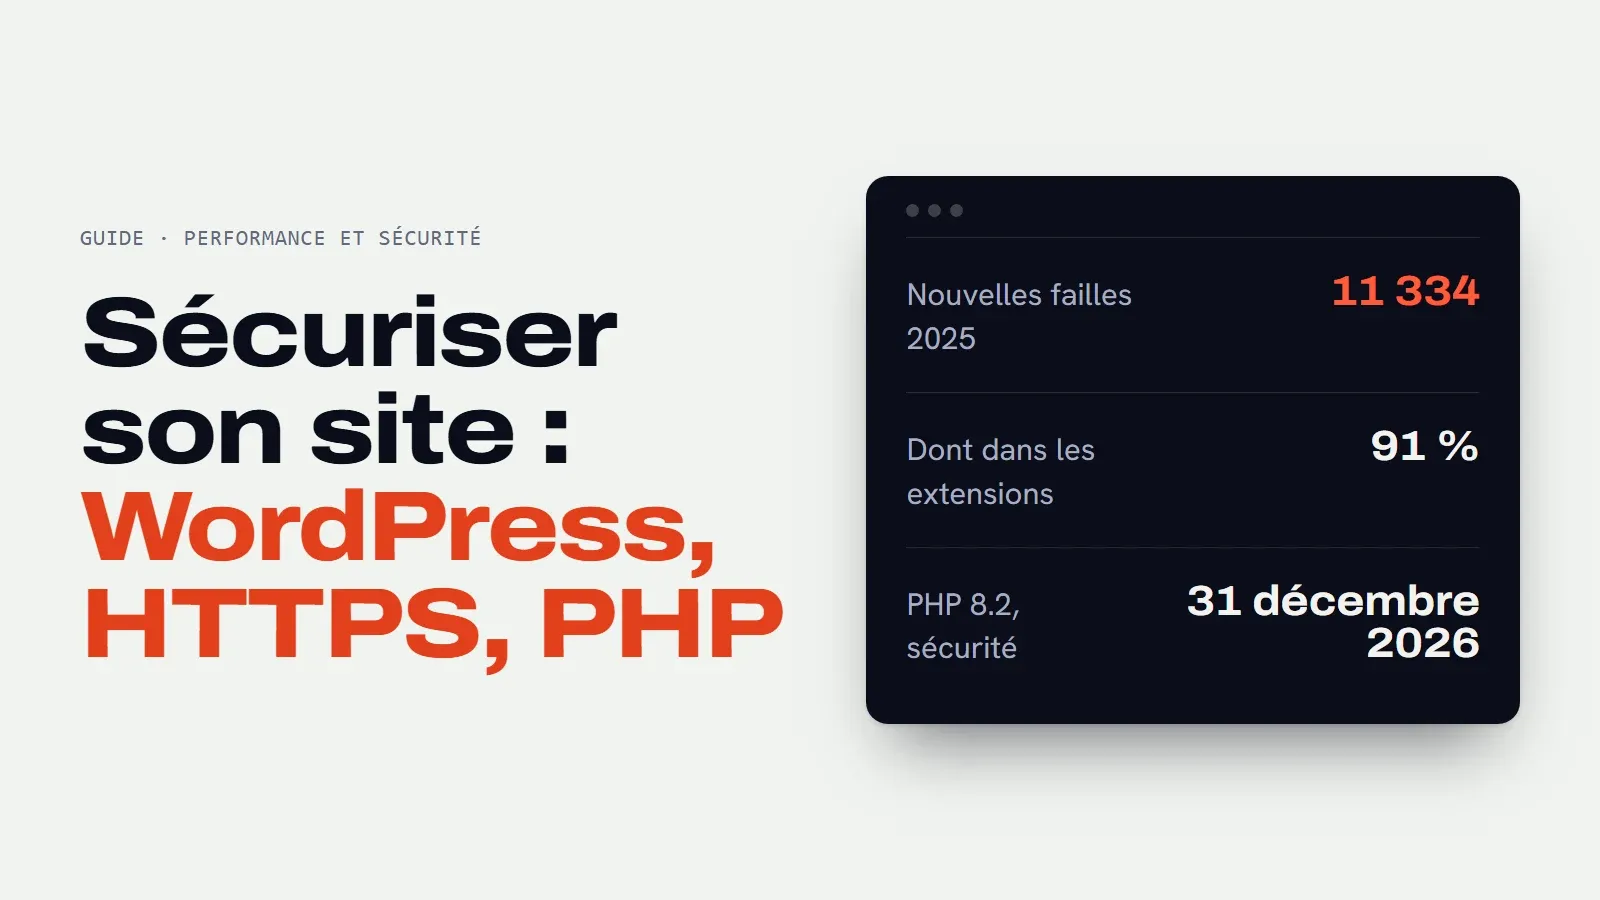
Les versions plus anciennes ne sont plus maintenues. D’après la liste des versions en fin de vie, PHP 7.4 a été abandonné le 28 novembre 2022, PHP 8.0 le 26 novembre 2023 et PHP 8.1 le 31 décembre 2025. Un site sur PHP 8.0 reste donc exposé à toutes les failles découvertes depuis, même si WordPress et ses extensions sont à jour. Et PHP 8.2 arrive lui-même en fin de vie dans quelques semaines : c’est le moment de prévoir la suite.
Pourquoi cela compte
- Sécurité : une faille n’est corrigée que dans les versions encore supportées.
- Compatibilité : WordPress recommande PHP 8.3 ou plus récent, et les auteurs d’extensions abandonnent peu à peu les anciennes versions. Rester bloqué, c’est finir par ne plus pouvoir mettre à jour ses extensions.
- Performance : chaque version apporte des optimisations, parfois visibles sur la vitesse.
Pour connaître votre version, ouvrez dans WordPress Outils > Santé du site > Infos > Serveur, ou regardez dans l’espace client de votre hébergeur.
Changer de version sans casser le site
Le changement se fait souvent en un clic, mais sans préparation il peut afficher une page blanche. Méthode : sauvegarder fichiers et base de données, mettre à jour WordPress, le thème et les extensions, tester sur une copie du site avec la nouvelle version, vérifier les pages clés (accueil, formulaire, tunnel de commande), puis basculer et surveiller les erreurs quelques jours. Une extension incompatible se met à jour, se remplace, ou le code sur mesure est adapté.
Le cas particulier des sites WordPress
WordPress n’est pas un hébergeur mais un logiciel, installé chez un hébergeur. Très répandu chez les TPE, il est logiquement une cible privilégiée. Son cœur est très surveillé : le risque vient des extensions. D’après le rapport State of WordPress Security in 2026 de Patchstack, sur 11 334 nouvelles vulnérabilités recensées en 2025, 91 % concernaient des plugins, 9 % des thèmes et seulement 6 le cœur de WordPress. Et 46 % n’étaient pas encore corrigées au moment de leur publication, d’où l’intérêt de se méfier aussi des extensions abandonnées par leurs auteurs.
Mises à jour et extensions
- Tout mettre à jour. Le guide officiel de renforcement de WordPress rappelle que les anciennes versions ne reçoivent plus de correctifs. Depuis WordPress 5.5, vous pouvez activer les mises à jour automatiques extension par extension, à condition d’avoir une sauvegarde. Sur une boutique ou un site de réservation, testez d’abord sur une copie.
- Garder peu d’extensions, issues du répertoire officiel ou d’éditeurs reconnus. Vérifiez la date de dernière mise à jour et le nombre d’installations actives.
- Supprimer, et pas seulement désactiver, les extensions et thèmes inutilisés.
- Fuir les versions « nulled », ces copies piratées d’extensions payantes qui contiennent souvent du code malveillant.
Comptes et configuration
- N’attribuer le rôle « Administrateur » qu’aux personnes qui en ont besoin : un rédacteur n’a besoin que du rôle « Auteur » ou « Éditeur ».
- Limiter les tentatives de connexion, par une extension de sécurité ou une règle chez l’hébergeur.
- Désactiver l’éditeur de fichiers du tableau de bord (constante
DISALLOW_FILE_EDIT), restreindre les droits d’écriture, protégerwp-config.phpet ajouter des en-têtes de sécurité HTTP. C’est le travail du développeur. - Utiliser SFTP plutôt que FTP, pour que vos identifiants ne circulent pas en clair.
Une extension de sécurité (Wordfence, Solid Security, Sucuri…) ou un pare-feu applicatif en amont peut compléter ces réglages en filtrant les requêtes malveillantes et en surveillant les fichiers modifiés. Elle ne remplace ni les mises à jour ni les sauvegardes.
Que faire si votre site est piraté ?
Procédez dans l’ordre :
- Ne supprimez rien tout de suite : les fichiers modifiés aident à comprendre l’attaque.
- Changez tous les mots de passe (administration, hébergement, FTP, base de données, messagerie) depuis un appareil sain.
- Prévenez votre hébergeur ou votre prestataire : il peut isoler le site et analyser les journaux.
- Restaurez une sauvegarde antérieure à l’attaque, puis mettez tout à jour avant de remettre en ligne.
- Identifiez la faille (extension vulnérable, compte compromis) pour qu’elle ne serve pas une seconde fois.
- Si des données personnelles ont pu fuiter, évaluez le risque et notifiez la CNIL si nécessaire.
- Faites-vous accompagner : Cybermalveillance.gouv.fr oriente gratuitement les victimes vers des prestataires de proximité et propose des fiches réflexes.
Les erreurs à éviter
- Penser « mon site est trop petit pour intéresser quelqu’un » : les attaques sont automatisées et ne font pas le tri.
- Partager un seul compte administrateur entre plusieurs personnes.
- Croire que le HTTPS suffit : sans mises à jour, mots de passe solides et sauvegardes, un site HTTPS se fait pirater comme un autre.
- Faire créer un site sans prévoir qui s’occupera des mises à jour ensuite.
La sécurité n’est pas un chantier ponctuel, c’est une routine : quelques minutes par mois suffisent quand les bonnes bases sont en place. Mon offre d’hébergement et maintenance (dès 49 € par mois) prend en charge mises à jour, sauvegardes, certificat et montées de version de PHP. Pour un état des lieux, l’audit gratuit est un premier pas, et l’audit complet (350 €) détaille ce qu’il faut corriger.
Je suis développeur web, mobile et IA freelance, basé à Troyes, et je travaille avec des entreprises dans toute la France.
Sources
- Quelles sont les principales cybermalveillances visant les professionnels en 2025 ? – Cybermalveillance.gouv.fr
- Notifier une violation de données personnelles – CNIL
- Mots de passe : recommandations pour maîtriser sa sécurité – CNIL
- OWASP Top 10:2025 – OWASP Foundation
- An Update on the Lock Icon – Chromium Blog
- HTTPS by default – Google Security Blog
- EV UI Moving to Page Info – Chromium
- Le protocole HTTPS en tant qu’indicateur de classement – Google Search Central
- Features restricted to secure contexts – MDN Web Docs
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods – CA/Browser Forum
- Decreasing Certificate Lifetimes to 45 Days – Let’s Encrypt
- Supported Versions – PHP.net
- Unsupported Branches – PHP.net
- Requirements – WordPress.org
- Usage statistics of PHP for websites – W3Techs
- State of WordPress Security In 2026 – Patchstack
- Hardening WordPress – WordPress Developer Resources
- Plugin and themes auto-updates – WordPress.org Documentation
Questions fréquentes
Un petit site vitrine peut-il vraiment être piraté ?
Oui. La grande majorité des attaques sont menées par des robots qui testent un très grand nombre de sites, sans se soucier de leur taille. Un site vitrine non mis à jour peut servir à envoyer du spam ou à héberger des pages frauduleuses, ce qui nuit à votre image et à votre référencement.
Une extension de sécurité suffit-elle à protéger un site WordPress ?
Non. Elle apporte une protection utile (limitation des connexions, surveillance des fichiers), mais elle ne corrige pas les failles des extensions obsolètes. Les mises à jour régulières, des mots de passe uniques, la double authentification et des sauvegardes externalisées restent indispensables.
Un certificat SSL gratuit est-il moins sûr qu'un certificat payant ?
Non. Le niveau de chiffrement est le même. La différence porte sur la vérification de l’identité de l’entreprise (OV, EV), qui n’est plus mise en avant par les navigateurs et n’apporte rien de visible aux visiteurs. L’essentiel est que le renouvellement soit automatique et surveillé.
Quelle version de PHP utiliser pour un site WordPress ?
WordPress recommande PHP 8.3 ou plus récent. PHP 8.3, 8.4 et 8.5 sont maintenus ; PHP 8.2 ne reçoit plus que des correctifs de sécurité jusqu’au 31 décembre 2026. Vérifiez avant tout que votre thème et vos extensions sont compatibles, en testant sur une copie du site.
À quelle fréquence faut-il sauvegarder son site ?
Cela dépend du rythme de vos modifications : quotidienne pour une boutique en ligne, hebdomadaire pour un site vitrine peu modifié. L’essentiel est de stocker les copies hors du serveur et de tester la restauration.
Qui contacter en cas de piratage ?
Commencez par votre hébergeur ou le prestataire qui gère votre site. Cybermalveillance.gouv.fr propose un diagnostic en ligne gratuit et met en relation avec des professionnels proches de chez vous. En cas de fuite de données personnelles, pensez aussi à la notification à la CNIL.