Le Règlement général sur la protection des données (RGPD) s’applique depuis mai 2018 à toute organisation qui traite des données personnelles, quelle que soit sa taille. Un artisan qui reçoit des demandes de devis par formulaire, un commerçant qui envoie une newsletter ou une boutique en ligne qui gère des comptes clients sont donc tous concernés.
La bonne nouvelle : pour un site de TPE, l’essentiel de la mise en conformité est concret et à portée de main. Cet article passe en revue, point par point, ce que la CNIL attend d’un site internet, sans jargon juridique inutile.
Ce que le RGPD demande, en quelques principes
Le RGPD repose sur quelques idées simples :
- ne collecter que ce qui est utile : un formulaire de contact n’a pas besoin de la date de naissance du visiteur ;
- informer les personnes : dire qui collecte, pourquoi, combien de temps les données sont gardées et comment exercer ses droits ;
- avoir une base légale pour chaque traitement (consentement, exécution d’un contrat, intérêt légitime…) ;
- limiter la durée de conservation ;
- sécuriser les données et pouvoir démontrer sa conformité.
Contrairement à une idée reçue, une TPE n’a en général pas besoin de désigner un délégué à la protection des données (DPO). Selon la CNIL, il n’est obligatoire que pour les organismes publics et pour ceux dont l’activité principale implique un suivi régulier et systématique des personnes à grande échelle, ou le traitement à grande échelle de données sensibles (santé, par exemple). Dans les autres cas, il est simplement encouragé.
Cookies et traceurs : les règles de la CNIL
C’est le point le plus visible, et celui sur lequel la CNIL contrôle et sanctionne régulièrement.
Le principe : pas de traceur sans consentement préalable
D’après la page de la CNIL « Cookies et traceurs : que dit la loi ? », les cookies publicitaires, les boutons de partage des réseaux sociaux qui pistent les visiteurs et la plupart des outils de statistiques ne peuvent être déposés qu’après l’accord de l’internaute. Ce consentement doit être libre, spécifique, éclairé et univoque, et l’internaute doit pouvoir accepter ou refuser « avec le même degré de simplicité ». Concrètement :
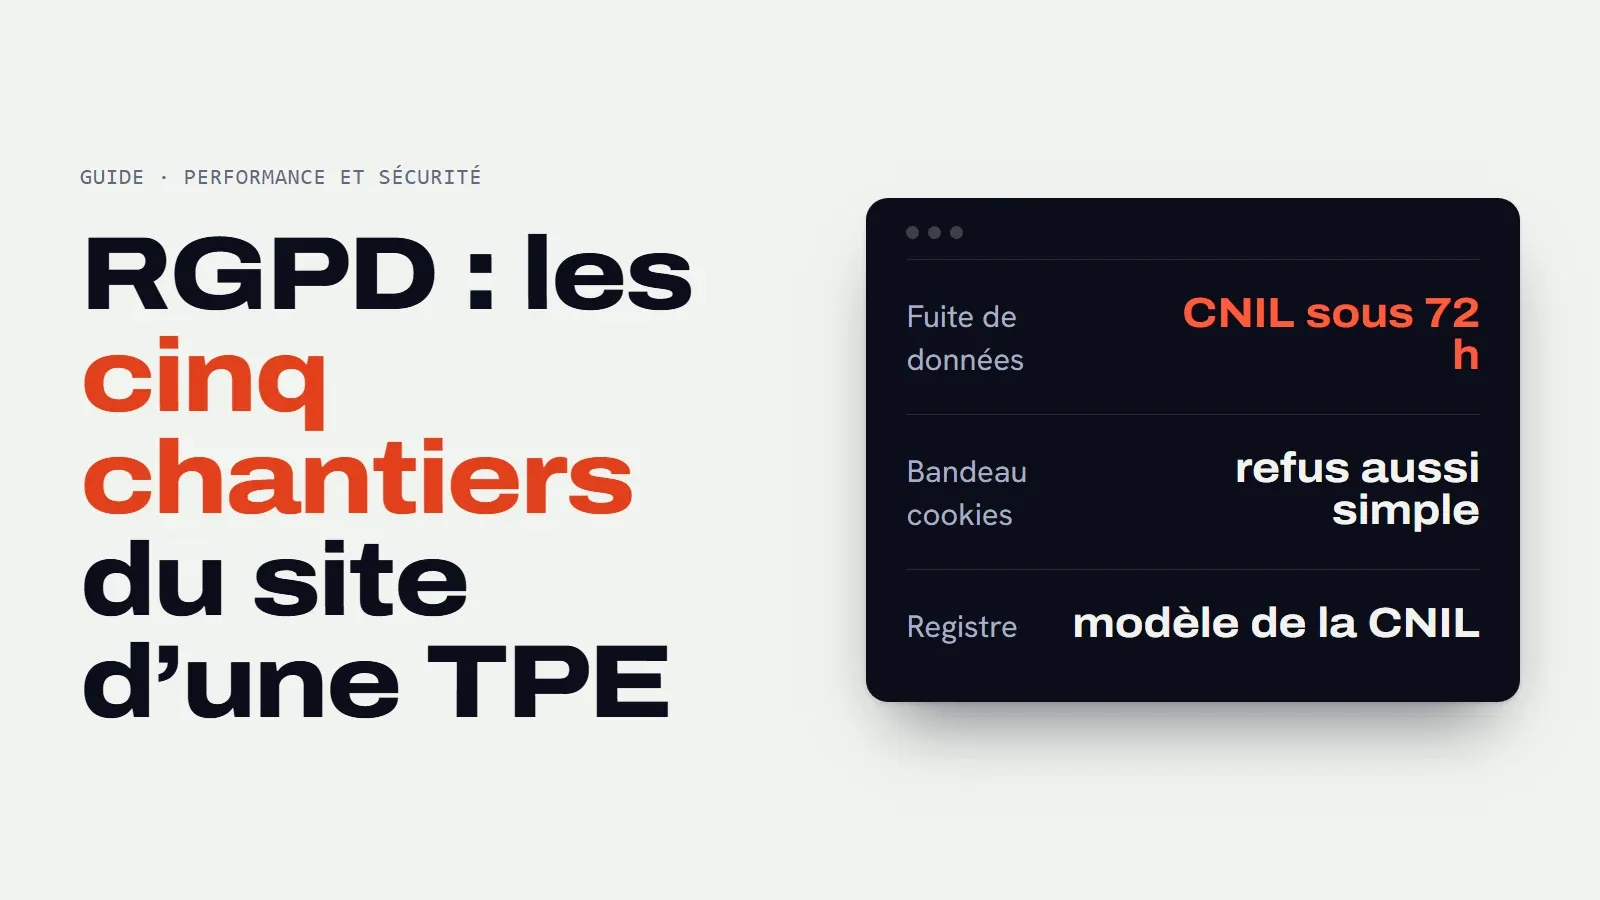
- un bouton « Tout refuser » aussi visible que « Tout accepter » ;
- aucun cookie soumis à consentement avant le clic ;
- un moyen de changer d’avis à tout moment (lien « Gérer mes cookies » en pied de page, par exemple) ;
- des cookies dont la durée de vie ne dépasse pas 13 mois.
Accepter les conditions générales du site ne vaut pas consentement aux cookies.
Les exceptions utiles
Certains traceurs sont exemptés de consentement : ceux qui servent à l’authentification, au panier d’une boutique, à la mémorisation des préférences d’affichage ou à la sécurité. Les outils de mesure d’audience peuvent aussi l’être, à des conditions strictes détaillées par la CNIL dans sa page sur les outils de mesure d’audience : usage limité à la mesure du site, données statistiques anonymes, pas de croisement avec d’autres traitements ni de suivi sur plusieurs sites.
Pour une TPE, c’est une piste intéressante : un outil de statistiques correctement configuré et exempté permet parfois de se passer d’une partie du bandeau. Les offres gratuites des grands acteurs publicitaires, elles, réutilisent généralement les données pour leur propre compte et restent soumises au consentement.
Les contenus intégrés comptent aussi
Une vidéo YouTube, une carte Google Maps ou un widget de réseau social intégrés à une page peuvent déposer des traceurs. La CNIL le rappelle dans son guide « RGPD en pratique : communiquer en ligne » : ces fonctionnalités tierces nécessitent elles aussi le consentement. La solution courante consiste à les bloquer tant que le visiteur ne les a pas autorisées.
Formulaires de contact et de devis
Chaque formulaire doit être accompagné d’une mention d’information. La CNIL en propose des exemples à adapter. Elle doit indiquer :
- l’identité et les coordonnées du responsable (votre entreprise) ;
- les finalités (répondre à la demande de devis, par exemple) et la base légale ;
- les destinataires des données ;
- la durée de conservation ;
- les droits des personnes (accès, rectification, effacement, limitation…) et comment les exercer ;
- la possibilité d’introduire une réclamation auprès de la CNIL.
Une version courte sous le formulaire, avec un lien vers la politique de confidentialité complète, suffit dans la plupart des cas.
Quelques bonnes pratiques complémentaires :
- pas de case pré-cochée pour l’inscription à la newsletter ;
- l’accès au contenu du site ne doit pas être conditionné à l’inscription à la newsletter, comme le rappelle la CNIL ;
- seuls les champs vraiment nécessaires sont obligatoires ;
- les demandes reçues ne restent pas indéfiniment dans une boîte mail partagée.
Pour la durée de conservation, la CNIL indique dans ses questions-réponses sur la gestion des activités commerciales que les données d’un prospect peuvent être conservées trois ans à compter de leur collecte ou du dernier contact venant de lui. Au-delà, il faut lui redemander son accord ou supprimer les données.
Mentions légales et politique de confidentialité
Les mentions légales ne relèvent pas du RGPD, mais elles vont de pair avec lui. Selon Service Public Entreprendre, une société doit y indiquer sa dénomination, sa forme juridique, son siège et son capital, son numéro RCS ou Siren, une adresse mail et un téléphone, son numéro de TVA intracommunautaire et les coordonnées de son hébergeur. Un entrepreneur individuel indique ses nom, prénom et adresse, avec la mention « EI ». L’absence de ces mentions est passible pour une personne physique d’un an d’emprisonnement et de 75 000 € d’amende.
La politique de confidentialité détaille, elle, tous les traitements du site : formulaires, newsletter, comptes clients, statistiques, cookies. Elle doit être rédigée simplement et accessible depuis chaque page, en pied de page.
Le registre des traitements : obligatoire, mais simple
Le registre des activités de traitement est le document qui recense ce que vous faites des données : gestion des clients, des prospects, de la newsletter, de la paie, etc. Selon la CNIL, l’obligation concerne tous les organismes, quelle que soit leur taille. Les structures de moins de 250 salariés bénéficient d’un allègement, mais il est limité : les traitements non occasionnels (la gestion des clients, par exemple) doivent de toute façon y figurer.
La CNIL met à disposition un modèle de registre simplifié, pensé pour les TPE, PME et associations. Pour un site vitrine, il tient souvent en quelques lignes : demandes de contact, newsletter, statistiques de fréquentation.
Sécuriser les données collectées
Le RGPD impose des mesures de sécurité « adaptées au risque ». Pour un site de TPE, cela signifie concrètement :
- un site entièrement en HTTPS (voir notre article sur le certificat SSL et le HTTPS) ;
- un CMS, des extensions et un serveur tenus à jour ;
- des mots de passe robustes et uniques pour l’administration, idéalement avec double authentification ;
- des comptes nominatifs, avec des droits limités au strict nécessaire ;
- des sauvegardes régulières, testées et stockées ailleurs que sur le serveur ;
- pas d’envoi de données personnelles par mail non protégé, comme le recommande la CNIL.
Ces points recoupent largement notre guide pour protéger votre site contre les cyberattaques courantes. Un contrat d’hébergement et maintenance permet de déléguer la partie technique.
En cas de fuite de données
Si une violation de données (piratage, perte, accès non autorisé) présente un risque pour les personnes, elle doit être notifiée à la CNIL. D’après la page de la CNIL sur la notification des violations, la notification se fait dans les meilleurs délais, si possible dans les 72 heures après en avoir eu connaissance, quitte à la compléter ensuite. Toute violation, même non notifiée, doit être consignée en interne.
Quels risques en cas de manquement ?
Les sanctions de la CNIL peuvent atteindre, pour les manquements les plus graves, 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Pour les dossiers simples, la CNIL dispose aussi d’une procédure simplifiée, avec des amendes plafonnées à 20 000 €, comme elle l’explique dans sa page sur les sanctions. Au-delà de l’amende, une plainte d’un client ou une fuite de données coûte surtout en confiance.
Check-list pour le site d’une TPE
- Lister les données collectées par le site (formulaires, newsletter, comptes, statistiques).
- Supprimer les champs et les outils inutiles.
- Installer un bandeau cookies conforme, ou passer à des outils exemptés de consentement.
- Bloquer les contenus tiers (vidéos, cartes) avant consentement.
- Ajouter une mention d’information sous chaque formulaire.
- Mettre à jour les mentions légales et la politique de confidentialité.
- Remplir le registre avec le modèle de la CNIL.
- Vérifier HTTPS, mises à jour, mots de passe et sauvegardes.
- Fixer et appliquer des durées de conservation.
Si vous ne savez pas où en est votre site, un audit de site internet permet de faire le point sur ces aspects techniques.
Sources
- Cookies et traceurs : que dit la loi ? – CNIL
- Cookies : solutions pour les outils de mesure d’audience – CNIL
- RGPD en pratique : communiquer en ligne – CNIL
- Exemples de formulaire de collecte de données à caractère personnel – CNIL
- Questions-réponses sur les référentiels relatifs à la gestion des activités commerciales – CNIL
- Le registre des activités de traitement – CNIL
- Notifier une violation de données personnelles – CNIL
- Le délégué à la protection des données : est-ce obligatoire ? – CNIL
- Quelles sanctions peuvent être prononcées par la CNIL ? – CNIL
- Mentions obligatoires sur le site internet d’une société – Service Public Entreprendre
- Mentions obligatoires sur le site internet d’un entrepreneur individuel – Service Public Entreprendre
Questions fréquentes
Un petit site vitrine sans boutique est-il concerné par le RGPD ?
Oui, dès qu’il collecte des données personnelles : un formulaire de contact, une adresse mail de newsletter ou un outil de statistiques suffisent. Les obligations restent proportionnées : mention d’information, politique de confidentialité, registre simplifié, gestion des cookies et sécurité de base.
Ai-je besoin d'un bandeau cookies si je n'utilise pas de publicité ?
Pas forcément. Si votre site n’utilise que des cookies techniques (session, panier, préférences) et un outil de statistiques configuré selon les conditions d’exemption de la CNIL, le consentement n’est pas requis. En revanche, une vidéo YouTube, une carte intégrée ou un outil de statistiques non exempté imposent de recueillir l’accord du visiteur.
Combien de temps puis-je garder les demandes de devis reçues par mon site ?
Pour un prospect qui n’est pas devenu client, la CNIL admet une conservation de trois ans à compter de la collecte ou du dernier contact venant de lui. Pour un client, les données peuvent être gardées pendant la relation commerciale, puis archivées selon les durées légales (comptabilité, garanties).
Dois-je désigner un DPO pour ma TPE ?
Dans la grande majorité des cas, non. Le DPO n’est obligatoire que pour les organismes publics et les structures qui suivent des personnes à grande échelle ou traitent massivement des données sensibles. Il faut en revanche désigner en interne une personne qui suit le sujet et tient le registre.